> For the complete documentation index, see [llms.txt](https://bugbounty.s1rn3tz.ovh/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://bugbounty.s1rn3tz.ovh/violation-of-secure-design-principles.md).
# Violation of secure design principles
## SMS Hijacking via fonctionnalité non sécurisée et manque de vérification des entrées utilisateur
## Description
L'application possédait une fonctionnalité permettant d'envoyer un SMS à un numéro de téléphone donné redirigeant vers un lien spécifique n'étant normalement pas géré par l'utilisateur. Cependant, cette fonctionnalité souffrait d'un défaut de conception permettant à un utilisateur d'intercepter et modifier le contenu du message envoyé via le paramètre json "message".
### Exploitation
* J'ai intercepté la requête d'envoie du SMS.
Requête originale
* J'ai modifié le paramètre "message".
Message modifié
* J'ai ennvoyé la requête et constaté que je pouvais envoyer n'importe quel message à n'importe quel numéro de téléphone.

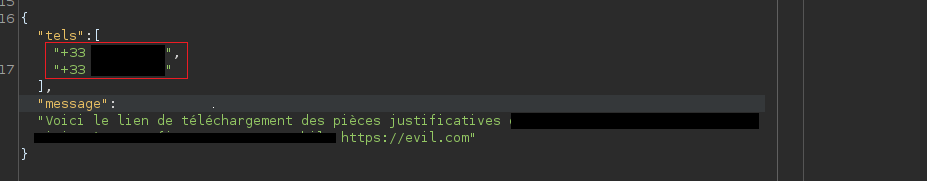
**Bonus**: Le tableau json utilisé dans la requête permettait d'envoyer le message à une multitude de numéros de téléphone en une seule requête.
Envoie multiple
### Risques
Les risques dans ce contexte sont:
* L'utilisation de l'application comme outil de smishing (phishing par SMS) par un acteur malveillant. (avec possibilité de faire des campagnes en masse via le tableau json)
* La perte financière liée à l'envoie de SMS en masse.
* L'impact business lié à un potentiel blacklistage des numéros de téléphone de l'entreprise.